Bevor wir Security-Tools an irgendetwas anschliessen, brauchen wir ein Repository, eine Pipeline und einen lauffähigen Build. In Teil 2 unserer GitHub DevSecOps Serie legen Patrick Steger und ich ein privates GitHub-Repo für einen kleinen Java-Spring-Boot-Service an, aktivieren GitHub Actions und verdrahten eine Pipeline aus zwei Workflows, die den Code kompiliert und die Unit Tests ausführt. Das ist das Skelett, an dem in der Serie alles Weitere hängt.
Das Internet ist voll von Beiträgen, die behaupten, DevOps sei tot. “DevOps ist Schwachsinn.” “Platform Engineering wird DevOps ersetzen.” “SRE ist die Zukunft.” In diesem Video erkläre ich, warum all diese Behauptungen falsch sind, woher sie kommen und wie DevOps, Platform Engineering und Site Reliability Engineering tatsächlich zusammenhängen.
Romano Roth ist Chief of DevOps bei Zühlke. Im Interview erklärt er, warum DevOps kein Bullshit ist, wie die Transformation im Unternehmen gelingt und was IT-Studenten wirklich lernen sollten.
Ein Interview von Daniel Ziegener veröffentlicht am 7. Januar 2023, 11:14 Uhr auf https://www.golem.de/news/devops-wenn-wir-ueber-devops-reden-muessen-wir-ueber-menschen-reden-2301-170592.html
Bei dieser Veranstaltung durfte ich gemeinsam mit Carsten Brandt von SAP über DevOps in der Theorie und Praxis sprechen. Während ich die theoretischen Grundlagen von DevOps vorstellte und zeigte, wie Unternehmen von Projekten zu Produkten gelangen, brachte Carsten die Praxisperspektive aus über 21 Jahren SAP ein. Seine ehrliche Botschaft: Die Theorie steht seit Jahren, aber die Umsetzung ist alles andere als einfach, besonders in komplexen Enterprise-Landschaften.
Von Pia Wiedermayer und Romano Roth
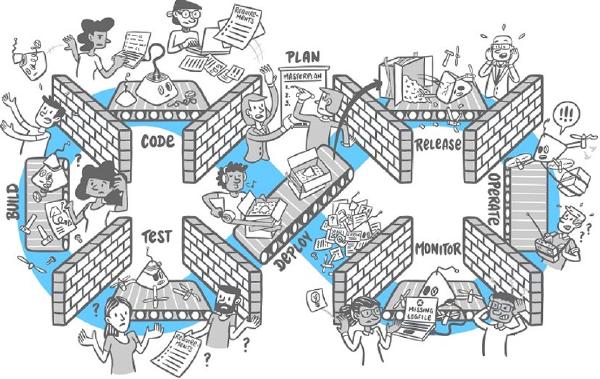
In vielen Organisationen und Projekten sind an der Softwareentwicklung zahlreiche Mitarbeitende und Maschinen beteiligt, die ihre Aufgaben getrennt voneinander erledigen. Dieser Ansatz führt zu Problemen. So kann die Rückkehr zur ursprünglichen Art der Softwareentwicklung und der Aufbau einer organischen digitalen Fabrik helfen.
Nachdem wir die GitLab DevSecOps Serie abgeschlossen haben, hat Patrick den Job gewechselt — und sein neues Team arbeitet mit GitHub. Das Problem ist dasselbe: keine Security-Checks während der Entwicklung. Die Plattform ist eine andere. In Teil 1 unserer GitHub DevSecOps Serie zeigen wir, was GitHub ist, welches CI/CD-Vokabular man teilen muss, bevor irgendein Pipeline-Gespräch funktioniert, und wie die DevSecOps-Pipeline aussieht, die wir in den nächsten Sessions aufbauen werden.
DevOps-Trends 2023
Wir werfen einen kurzen Blick auf meine Prognosen für 2021 und 2022, bevor wir uns den Schwierigkeiten zuwenden, mit denen Unternehmen bereits konfrontiert sind. Aufgrund von Silo-Organisationen findet zwischen den verschiedenen Organisationsbereichen kaum Koordination statt, und Unternehmen planen weiterhin Jahresprojekte statt Produkte. Daher müssen Unternehmen einige DevOps-Methoden oder -Trends übernehmen. DevOps ist ein Mindset, eine Kultur mit technischen Praktiken, die alle Menschen entlang des Value Streams ausrichtet, um dem Kunden kontinuierlich Wert zu liefern. Zu den Top-DevOps-Trends für 2023 gehören das Bauen von Produkten, der Betrieb des Produkts, die Sicherstellung der Produktqualität, die Überwachung des Produkts, die Organisation entlang des Value Streams, das Ermöglichen von DevOps in Produktteams und die Industrialisierung der gesamten Produktentwicklung.
Zwei Jahre Trend-Prognosen später hat sich die DevOps-Diskussion verschoben. 2021 ging es um Adoption. 2022 haben wir die Trends auf den Adoption Lifecycle gelegt. 2023 ist die nützlichste Brille der Value Stream: wie Produkte gebaut, betrieben, qualitätsgesichert, monitort, organisiert, enabled und industrialisiert werden — End-to-End. Die meisten Organisationen leiden immer noch unter Silos und projektbasierter Jahresplanung. Die Trends 2023 schliessen genau diese Lücken.
Was definiert hochwertige Arbeit in der Softwareentwicklung? Ist es Scrum? Clean Code? TDD? Funktionale Programmierung? In dieser Expert Talks Session präsentieren mein Kollege Milan und ich zwei komplementäre Perspektiven. Milan behandelt die Säulen hochwertiger Engineering-Arbeit, von Teambildung und Kundenzentrierung bis zu Clean Code und Engineering-Kultur. Ich zeige dann, wie DevOps und Continuous Delivery helfen, grossartige Produkte zu bauen, indem man vom Projekt-Mindset zum Produkt-Mindset wechselt.
Ich wurde eingeladen, die Keynote am Baloise OpenX Day zu halten, einer internen Konferenz, an der die Baloise ihre Technologie-Community zusammenbringt. Die Session kombinierte Impulsvorträge mit interaktiven Diskussionen und gab mir die Gelegenheit, DevOps-Grundlagen zu teilen und dann direkt von den Teams über ihre echten Herausforderungen zu hören. Die Gespräche mit den Baloise-Ingenieuren waren unglaublich wertvoll, besonders zu Themen wie Continuous Deployment in regulierten Branchen und die Rolle von Platform Engineering.
Nach elf Sessions, in denen wir eine komplette DevSecOps-Pipeline mit GitLab aufgebaut haben — von Software Composition Analysis über Container Scanning, SAST, Secret Detection und DAST bis hin zu Merge Request Integration und Scheduled Pipelines — schliessen Patrick Steger und ich die Serie mit unseren Empfehlungen ab. Was funktioniert, wo es Stolpersteine gab und was wir jedem mitgeben würden, der heute die gleiche Pipeline aufbauen will.
In zehn Sessions haben wir sechs Security-Tools in eine GitLab-Pipeline verdrahtet, die auf jedem Commit und jedem Merge Request feuert. Sind wir damit fertig? Nicht ganz. Code, der in Produktion läuft, bleibt dort Wochen oder Monate liegen, und in dieser Zeit finden Security-Researcher laufend neue CVEs in genau den Dependencies, die du längst ausgeliefert hast. In Teil 11 der GitLab DevSecOps Serie bauen Patrick Steger und ich eine Scheduled Pipeline, die den Production-Branch automatisch erneut scannt — ohne dass jemand pushen muss.